Domain invitatiomodell.de kaufen?
Wir ziehen mit dem Projekt
invitatiomodell.de um.
Sind Sie am Kauf der Domain
invitatiomodell.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain invitatiomodell.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lissabon - Eine literarische EinladungLissabon - Eine literarische Einladung , Wenn Fernando Pessoa das »Erwachen von Lissabon, später als anderswo« besingt, heißt das nicht, dass wir es hier mit einer Stadt voller Schlafmützen zu tun hätten. Im Gegenteil: Im Durchstreifen der Stadt paart sich die melancholische saudade des Fado mit dem quirligen Rhythmus einer modernen Metropole: José Saramago schildert die Belagerung Lissabons durch die Mauren und Touristen, Manuela Gonzaga führt ein in die Geheimnisse der Lissabonner Gärten, Natália Corréia steckt den Soldaten Nelken in die Gewehrläufe und beendet die Diktatur, António Lobo Antunes stellt die natürliche Ordnung der Dinge wieder her, Germano Almeida lässt die afrikanischen Einwanderer von den Kapverden sprechen, Lídia Jorge beschreibt die Stadt als Paradies ohne Grenzen, und Antonio Tabucchi verkauft uns Geschichten intersektionistische Seezungen und einen tragisch maritimen Barsch. Rund zwei Dutzend (vorwiegend) portugiesische Autoren stellen in kurzen Texten die westlichste Hauptstadt Europas vor - die Hälfte davon zum ersten Mal auf Deutsch. , Konverter & Wechselrichter > Elektro- & Hybridautoteile , Erscheinungsjahr: 201002, Produktform: Leinen, Titel der Reihe: Salto#170#, Redaktion: Wurster, Gaby, Seitenzahl/Blattzahl: 139, Keyword: Reise; Salto; Portugal; Reisebuch; Anthologie; Reiselesebuch, Fachschema: Lissabon~Anthologie / Belletristik~Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: Themen, Stoffe, Motive: Politik~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik in Übersetzung~Reiseberichte, Reiseliteratur, Region: Lissabon, Thema: Eintauchen, Warengruppe: HC/Reiseberichte/Europa, Fachkategorie: Anthologien (nicht Lyrik), Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wagenbach Klaus GmbH, Verlag: Wagenbach Klaus GmbH, Verlag: Wagenbach, K, Länge: 210, Breite: 118, Höhe: 17, Gewicht: 215, Produktform: Leinen, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer, WolkenId: 278930622,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neapel. Eine literarische EinladungNeapel. Eine literarische Einladung , Anna Maria Ortese erzählt vom Neapel der »bassi«, der kleinen Leute, Francesco Piccolo von den Fährnissen des Über-die-Straße-Gehens, Domenica Rea von der ganz anderen Rückkehr heutiger Amerika-Fahrer. Giuseppe Marotta tritt in die Küche der Mutter und beobachtet sie beim Spaghettikochen, Fabrizia Ramondino sieht ihrer Großmutter zu, die jeden Morgen von neuem die Sonne verflucht. Francesco Durante beschreibt den Vesuv als ikonographisches Element der Stadt, Erri de Luca die Folgen eines Erdbebens. Elisabetta Rasy lauscht dem Gesang der Stadt, Felice Piemontese steigt in die Unterwelt, Raffaele La Capria besichtigt den Tuff, das poröse Gestein, auf dem Neapel gebaut ist. Mit Anrufung antiker Quellen, Kanzonen, Fußnoten und einem Nachwort des Herausgebers über das literarische Neapel. , Tankdeckel > Luft- & Kraftstoffversorgung , Auflage: Nachdruck, Erscheinungsjahr: 200403, Produktform: Leinen, Titel der Reihe: Salto#73#, Illustrator: Neubert, Franziska, Redaktion: Richter, Dieter, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 144, Abbildungen: Mit Abb., Keyword: Reise; Salto; Italien; Reiselesebuch; Reiseliteratur; Europa, physisch, Fachschema: Neapel~Anthologie / Belletristik~Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik in Übersetzung~Reiseberichte, Reiseliteratur, Region: Neapel, Thema: Eintauchen, Warengruppe: HC/Reiseberichte/Europa, Fachkategorie: Anthologien (nicht Lyrik), Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wagenbach Klaus GmbH, Verlag: Wagenbach Klaus GmbH, Verlag: Wagenbach, K, Länge: 211, Breite: 117, Höhe: 15, Gewicht: 216, Produktform: Leinen, Genre: Reise, Genre: Reise, Vorgänger: A1494228, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer, WolkenId: 278930622,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Was gehört auf Einladung Hochzeit?
Was gehört auf Einladung Hochzeit? Auf einer Hochzeitseinladung sollten in der Regel der Name des Brautpaars, das Datum und die Uhrzeit der Hochzeit, der Ort der Feierlichkeiten sowie eventuelle Dresscodes oder besondere Hinweise für die Gäste stehen. Außerdem ist es üblich, eine RSVP-Option anzubieten, damit die Gäste ihre Teilnahme bestätigen können. Je nach Wunsch des Brautpaars können auch weitere Informationen wie Geschenkwünsche oder ein Hinweis auf eine Hochzeitswebsite auf der Einladung vermerkt werden. Es ist wichtig, dass die Einladung klar und ansprechend gestaltet ist, um den Gästen alle relevanten Informationen auf einen Blick zu präsentieren. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Wie kann ich Postkarten einfach und bequem online erstellen und verschicken? Gibt es dabei auch Möglichkeiten zur Individualisierung und Personalisierung?
Du kannst Postkarten online bei verschiedenen Anbietern wie z.B. Canva, Vistaprint oder MyPostcard erstellen und verschicken. Diese Plattformen bieten oft personalisierbare Vorlagen, mit denen du Texte, Bilder und Designs nach deinen Wünschen anpassen kannst. Nach der Gestaltung kannst du die Postkarten direkt online bestellen und an die gewünschte Adresse senden lassen. **
-
Wie sage ich Einladung zur Hochzeit ab?
Um eine Einladung zur Hochzeit abzusagen, ist es wichtig, ehrlich und respektvoll zu sein. Du kannst dem Brautpaar mitteilen, dass du aus persönlichen Gründen leider nicht teilnehmen kannst. Es ist ratsam, dies so früh wie möglich zu tun, damit das Paar genügend Zeit hat, ihre Planungen anzupassen. Du kannst auch anbieten, auf andere Weise an ihrem besonderen Tag teilzuhaben, zum Beispiel mit einem persönlichen Geschenk oder einer Nachricht. Es ist wichtig, dass du deine Absage aufrichtig und mitfühlend formulierst, um das Brautpaar nicht zu verletzen. **


Wie schreibe ich eine Einladung zur Hochzeit?
Wie schreibe ich eine Einladung zur Hochzeit? 1. Beginne mit den Namen des Brautpaares und dem Datum der Hochzeit. 2. Füge die genaue Uhrzeit und den Ort der Zeremonie hinzu. 3. Bitte um eine Rückmeldung bis zu einem bestimmten Datum, um die Anzahl der Gäste zu bestätigen. 4. Füge gegebenenfalls Informationen zu Dresscode, Geschenken oder weiteren Veranstaltungen hinzu. **
Was steht in der Einladung zur Hochzeit?
In der Einladung zur Hochzeit stehen normalerweise wichtige Informationen wie das Datum, die Uhrzeit und der Ort der Trauung. Außerdem werden oft Angaben zur Kleiderordnung gemacht, damit die Gäste wissen, wie sie sich passend für die Feier kleiden können. Auch Informationen zur geplanten Feier, wie zum Beispiel das Menü oder das Unterhaltungsprogramm, können in der Einladung enthalten sein. Nicht zu vergessen sind auch Kontaktdaten für eventuelle Rückfragen oder RSVP-Antworten, damit das Brautpaar besser planen kann. **
Top-Angebote
Produkte zum Begriff Malicious:
-
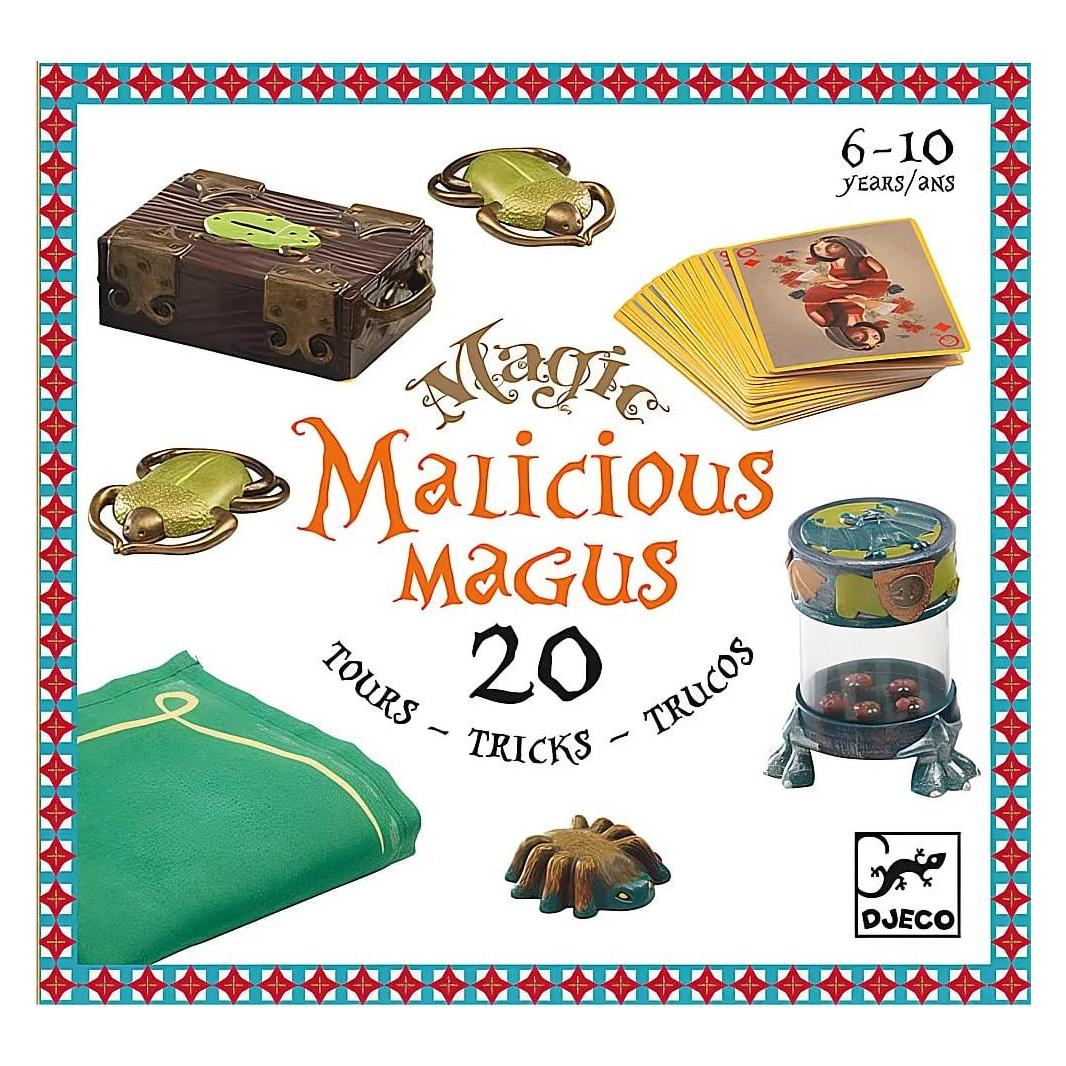
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Was gehört auf Einladung Hochzeit?
Was gehört auf Einladung Hochzeit? Auf einer Hochzeitseinladung sollten in der Regel der Name des Brautpaars, das Datum und die Uhrzeit der Hochzeit, der Ort der Feierlichkeiten sowie eventuelle Dresscodes oder besondere Hinweise für die Gäste stehen. Außerdem ist es üblich, eine RSVP-Option anzubieten, damit die Gäste ihre Teilnahme bestätigen können. Je nach Wunsch des Brautpaars können auch weitere Informationen wie Geschenkwünsche oder ein Hinweis auf eine Hochzeitswebsite auf der Einladung vermerkt werden. Es ist wichtig, dass die Einladung klar und ansprechend gestaltet ist, um den Gästen alle relevanten Informationen auf einen Blick zu präsentieren. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
Ähnliche Suchbegriffe für Malicious
-
Lissabon - Eine literarische EinladungLissabon - Eine literarische Einladung , Wenn Fernando Pessoa das »Erwachen von Lissabon, später als anderswo« besingt, heißt das nicht, dass wir es hier mit einer Stadt voller Schlafmützen zu tun hätten. Im Gegenteil: Im Durchstreifen der Stadt paart sich die melancholische saudade des Fado mit dem quirligen Rhythmus einer modernen Metropole: José Saramago schildert die Belagerung Lissabons durch die Mauren und Touristen, Manuela Gonzaga führt ein in die Geheimnisse der Lissabonner Gärten, Natália Corréia steckt den Soldaten Nelken in die Gewehrläufe und beendet die Diktatur, António Lobo Antunes stellt die natürliche Ordnung der Dinge wieder her, Germano Almeida lässt die afrikanischen Einwanderer von den Kapverden sprechen, Lídia Jorge beschreibt die Stadt als Paradies ohne Grenzen, und Antonio Tabucchi verkauft uns Geschichten intersektionistische Seezungen und einen tragisch maritimen Barsch. Rund zwei Dutzend (vorwiegend) portugiesische Autoren stellen in kurzen Texten die westlichste Hauptstadt Europas vor - die Hälfte davon zum ersten Mal auf Deutsch. , Konverter & Wechselrichter > Elektro- & Hybridautoteile , Erscheinungsjahr: 201002, Produktform: Leinen, Titel der Reihe: Salto#170#, Redaktion: Wurster, Gaby, Seitenzahl/Blattzahl: 139, Keyword: Reise; Salto; Portugal; Reisebuch; Anthologie; Reiselesebuch, Fachschema: Lissabon~Anthologie / Belletristik~Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: Themen, Stoffe, Motive: Politik~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik in Übersetzung~Reiseberichte, Reiseliteratur, Region: Lissabon, Thema: Eintauchen, Warengruppe: HC/Reiseberichte/Europa, Fachkategorie: Anthologien (nicht Lyrik), Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wagenbach Klaus GmbH, Verlag: Wagenbach Klaus GmbH, Verlag: Wagenbach, K, Länge: 210, Breite: 118, Höhe: 17, Gewicht: 215, Produktform: Leinen, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer, WolkenId: 278930622,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Neapel. Eine literarische EinladungNeapel. Eine literarische Einladung , Anna Maria Ortese erzählt vom Neapel der »bassi«, der kleinen Leute, Francesco Piccolo von den Fährnissen des Über-die-Straße-Gehens, Domenica Rea von der ganz anderen Rückkehr heutiger Amerika-Fahrer. Giuseppe Marotta tritt in die Küche der Mutter und beobachtet sie beim Spaghettikochen, Fabrizia Ramondino sieht ihrer Großmutter zu, die jeden Morgen von neuem die Sonne verflucht. Francesco Durante beschreibt den Vesuv als ikonographisches Element der Stadt, Erri de Luca die Folgen eines Erdbebens. Elisabetta Rasy lauscht dem Gesang der Stadt, Felice Piemontese steigt in die Unterwelt, Raffaele La Capria besichtigt den Tuff, das poröse Gestein, auf dem Neapel gebaut ist. Mit Anrufung antiker Quellen, Kanzonen, Fußnoten und einem Nachwort des Herausgebers über das literarische Neapel. , Tankdeckel > Luft- & Kraftstoffversorgung , Auflage: Nachdruck, Erscheinungsjahr: 200403, Produktform: Leinen, Titel der Reihe: Salto#73#, Illustrator: Neubert, Franziska, Redaktion: Richter, Dieter, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 144, Abbildungen: Mit Abb., Keyword: Reise; Salto; Italien; Reiselesebuch; Reiseliteratur; Europa, physisch, Fachschema: Neapel~Anthologie / Belletristik~Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Erzählungen, Kurzgeschichten, Short Stories~Belletristik in Übersetzung~Reiseberichte, Reiseliteratur, Region: Neapel, Thema: Eintauchen, Warengruppe: HC/Reiseberichte/Europa, Fachkategorie: Anthologien (nicht Lyrik), Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wagenbach Klaus GmbH, Verlag: Wagenbach Klaus GmbH, Verlag: Wagenbach, K, Länge: 211, Breite: 117, Höhe: 15, Gewicht: 216, Produktform: Leinen, Genre: Reise, Genre: Reise, Vorgänger: A1494228, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer, WolkenId: 278930622,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich Postkarten einfach und bequem online erstellen und verschicken? Gibt es dabei auch Möglichkeiten zur Individualisierung und Personalisierung?
Du kannst Postkarten online bei verschiedenen Anbietern wie z.B. Canva, Vistaprint oder MyPostcard erstellen und verschicken. Diese Plattformen bieten oft personalisierbare Vorlagen, mit denen du Texte, Bilder und Designs nach deinen Wünschen anpassen kannst. Nach der Gestaltung kannst du die Postkarten direkt online bestellen und an die gewünschte Adresse senden lassen. **
-
Wie sage ich Einladung zur Hochzeit ab?
Um eine Einladung zur Hochzeit abzusagen, ist es wichtig, ehrlich und respektvoll zu sein. Du kannst dem Brautpaar mitteilen, dass du aus persönlichen Gründen leider nicht teilnehmen kannst. Es ist ratsam, dies so früh wie möglich zu tun, damit das Paar genügend Zeit hat, ihre Planungen anzupassen. Du kannst auch anbieten, auf andere Weise an ihrem besonderen Tag teilzuhaben, zum Beispiel mit einem persönlichen Geschenk oder einer Nachricht. Es ist wichtig, dass du deine Absage aufrichtig und mitfühlend formulierst, um das Brautpaar nicht zu verletzen. **
-
Wie schreibe ich eine Einladung zur Hochzeit?
Wie schreibe ich eine Einladung zur Hochzeit? 1. Beginne mit den Namen des Brautpaares und dem Datum der Hochzeit. 2. Füge die genaue Uhrzeit und den Ort der Zeremonie hinzu. 3. Bitte um eine Rückmeldung bis zu einem bestimmten Datum, um die Anzahl der Gäste zu bestätigen. 4. Füge gegebenenfalls Informationen zu Dresscode, Geschenken oder weiteren Veranstaltungen hinzu. **
-
Was steht in der Einladung zur Hochzeit?
In der Einladung zur Hochzeit stehen normalerweise wichtige Informationen wie das Datum, die Uhrzeit und der Ort der Trauung. Außerdem werden oft Angaben zur Kleiderordnung gemacht, damit die Gäste wissen, wie sie sich passend für die Feier kleiden können. Auch Informationen zur geplanten Feier, wie zum Beispiel das Menü oder das Unterhaltungsprogramm, können in der Einladung enthalten sein. Nicht zu vergessen sind auch Kontaktdaten für eventuelle Rückfragen oder RSVP-Antworten, damit das Brautpaar besser planen kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.